Jak dbać o bezpieczeństwo kont w social media – ochrona przed włamaniami i kradzieżą tożsamości
30 października 2026
Konto w social media to dziś coś więcej niż zbiór zdjęć i znajomych – to Twoja wizytówka, kontakt z klientami, a czasem też źródło dochodu. Właśnie dlatego coraz częściej staje się celem ataków. Włamanie na profil może oznaczać utratę dorobku wielu lat albo próbę wyłudzenia pieniędzy od Twoich znajomych. Większości takich sytuacji da się jednak uniknąć dzięki kilku prostym nawykom. Przeczytaj artykuł i sprawdź, na co zwrócić uwagę i jak zabezpieczyć konto na Facebooku, Instagramie, TikToku czy X.
Silne i unikalne hasło to podstawa, nie dodatek
Hasło to pierwsza linia obrony, dlatego jego jakość ma ogromne znaczenie. Krótkie kombinacje, imiona bliskich osób czy daty urodzenia są łatwe do odgadnięcia, a przestępcy sprawdzają tysiące wariantów za pomocą specjalnych programów. Bezpieczne hasło powinno mieć co najmniej dwanaście znaków i zawierać duże oraz małe litery, cyfry i znaki specjalne, w układzie, który nie tworzy sensownego słowa.
Równie istotna jest zasada, aby każde konto miało inne hasło. Jeśli jedno hasło pojawi się w wielu serwisach naraz, a dojdzie do wycieku danych z jednego z nich, przestępca zyska dostęp do reszty Twoich profili. Zapamiętanie wielu skomplikowanych haseł bywa trudne, dlatego warto skorzystać z menedżera haseł – programu, który generuje losowe hasła i przechowuje je w zaszyfrowanej formie. Ty musisz zapamiętać wtedy tylko jedno hasło główne.
Weryfikacja dwuetapowa jako bariera dla przestępców
Nawet najlepsze hasło można stracić w wyniku wycieku danych, phishingu albo złośliwego oprogramowania. Wtedy z pomocą przychodzi weryfikacja dwuetapowa, którą nazywa się też uwierzytelnianiem dwuskładnikowym (2FA). Ta funkcja wymaga podania dodatkowego kodu przy logowaniu z nowego urządzenia, dlatego samo hasło przestaje wystarczać do przejęcia konta.
Metody weryfikacji dwuetapowej różnią się poziomem bezpieczeństwa i wygody:
- kod SMS – jednorazowy kod trafia na numer telefonu; to metoda prosta, ale podatna na przejęcie karty SIM przez atak typu SIM swap,
- aplikacja do uwierzytelniania (np. Google Authenticator, Authy) – kod powstaje lokalnie na telefonie i zmienia się co kilkadziesiąt sekund, co daje wyższy poziom ochrony niż SMS,
- klucz bezpieczeństwa U2F – fizyczne urządzenie, które podłączasz do komputera lub telefonu; wielu ekspertów uważa je za jedną z najskuteczniejszych form ochrony przed phishingiem,
- kody zapasowe – zestaw jednorazowych kodów do zapisania w bezpiecznym miejscu, przydatny, gdy stracisz dostęp do telefonu.
Phishing – najczęstsza droga do utraty konta
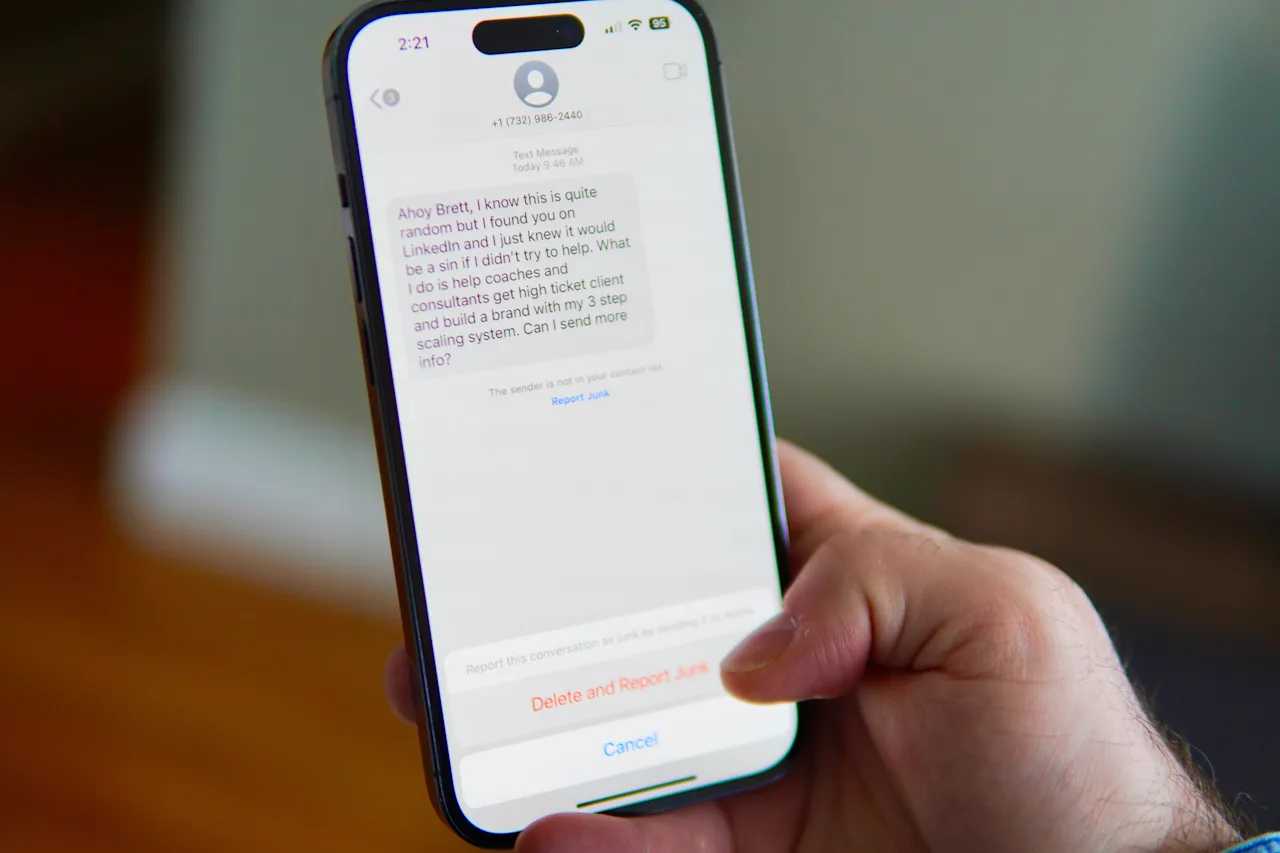
Duża część włamań nie wynika z łamania zabezpieczeń technicznych, lecz z tego, że użytkownik sam podaje dane logowania na fałszywej stronie. Ten mechanizm to phishing – podszywanie się pod znaną markę lub osobę, aby skłonić ofiarę do kliknięcia w link i wpisania hasła. Wiadomości tego typu często informują o rzekomym naruszeniu regulaminu, wygranej nagrodzie lub konieczności potwierdzenia tożsamości w ciągu kilku godzin.
Przed kliknięciem w podejrzaną wiadomość warto sprawdzić kilka elementów:
- adres nadawcy – oficjalne serwisy piszą z własnej domeny, a nie z przypadkowego adresu e-mail,
- adres strony docelowej – najedź kursorem na link i sprawdź, czy prowadzi do prawdziwej domeny serwisu,
- presja czasu – żądanie natychmiastowej reakcji pod groźbą blokady konta to typowa taktyka manipulacji,
- błędy językowe i nietypowa szata graficzna – fałszywe strony często zawierają literówki lub różnią się wyglądem od oryginału.
Aplikacje trzecie i uprawnienia dostępu
Wiele osób podłącza do konta społecznościowego zewnętrzne aplikacje – narzędzia do planowania publikacji, quizy czy gry. Każda z nich otrzymuje pewien zakres uprawnień, na przykład dostęp do listy znajomych albo możliwość publikowania w Twoim imieniu. Problem pojawia się, gdy przestajesz korzystać z aplikacji, a uprawnienia nadal pozostają aktywne przez lata. Dobrym nawykiem jest regularny przegląd listy aplikacji, które podłączyłeś do konta, w jego ustawieniach, i usuwanie tych, których już nie potrzebujesz.
Publiczne Wi-Fi i urządzenia dla wielu osób
Logowanie na konto z otwartej sieci Wi-Fi w kawiarni czy na lotnisku bywa ryzykowne, choć nie z powodu, o którym najczęściej się mówi. Większość serwisów społecznościowych szyfruje ruch przez HTTPS, dlatego samo hasło zwykle nie trafia do sieci w postaci jawnego tekstu. Realnym zagrożeniem jest raczej fałszywy punkt dostępowy, który podszywa się pod sieć kawiarni lub lotniska, a także atak, w którym ktoś wymusza połączenie bez szyfrowania lub przechwytuje ruch na stronach bez HTTPS. Dodatkową warstwę ochrony w takich warunkach zapewnia VPN, który szyfruje cały ruch niezależnie od zabezpieczeń danej strony. Podobną ostrożność zachowaj przy komputerach, z których korzysta wiele osób, na przykład w bibliotece czy na uczelni – zawsze wyloguj konto po zakończeniu sesji i sprawdź listę aktywnych sesji w ustawieniach. Większość platform pokazuje tam urządzenia i lokalizacje logowań.
Aktualizacje systemu i aplikacji
Nieaktualne oprogramowanie to jedna z częstszych przyczyn przejęcia konta, ponieważ producenci systemów i aplikacji regularnie usuwają w aktualizacjach luki bezpieczeństwa, które wcześniej wykryto. Odkładanie instalacji nowej wersji zostawia otwarte drzwi, przez które złośliwe oprogramowanie może wykraść dane logowania, jakie zapisałeś w przeglądarce. Dotyczy to zarówno systemu telefonu i komputera, jak i przeglądarki internetowej.
Sygnały ostrzegawcze, których nie warto ignorować
Kradzież tożsamości w social media rzadko następuje bez wcześniejszych sygnałów. Warto zwrócić uwagę na powiadomienia o logowaniu z nieznanej lokalizacji, wiadomości od znajomych z pytaniem, dlaczego wysłałeś im dziwny link, albo posty, których nie publikowałeś. Im wcześniej zmienisz hasło i sprawdzisz listę aktywnych sesji, tym mniejsze szkody zdoła wyrządzić osoba, która uzyskała dostęp do konta.
Co zrobić, gdy dojdzie do włamania?
Jeśli mimo ostrożności stracisz dostęp do konta, liczy się przede wszystkim czas. Spróbuj zmienić hasło – jeśli to niemożliwe, skorzystaj z formularza odzyskiwania konta danej platformy i opisz dokładnie sytuację. Poinformuj znajomych, aby nie dali się nabrać na wiadomości z przejętego profilu. Sprawdź też konto e-mail, którego używasz do logowania w mediach społecznościowych, ponieważ to ono często stanowi punkt wejścia do reszty usług, i zmień tam hasło w pierwszej kolejności. Na koniec przejrzyj historię logowań oraz listę aplikacji, które podłączyłeś do konta.
Jak widzisz, bezpieczeństwo konta w social media nie wymaga specjalistycznej wiedzy technicznej, lecz kilku prostych nawyków stosowanych na co dzień: unikalne hasła, weryfikacja dwuetapowa, ostrożność wobec podejrzanych wiadomości i regularna kontrola uprawnień. Te elementy tworzą razem barierę, która utrudnia przestępcom przejęcie Twojego profilu.